TL;DR
- Wat: Sofagent is een open-source tool die wijzigingen van AI-codeeragenten automatisch controleert tegen vooraf vastgelegde bedrijfsregels.
- Waarom relevant: Steeds meer bedrijven laten AI-agents code schrijven, maar zonder audit-trail weet je niet wat er precies veranderd is — en dat is een risico.
- Wat je ermee kunt: Evalueer of je huidige workflow rondom AI-gegenereerde code voldoende controle biedt, zeker met de EU AI Act-vereisten die in augustus 2026 ingaan.
Ik stuitte op een tweet van Dan Kornas over een open-source project genaamd sofagent. De kernboodschap: AI-codeeragenten hebben vangrails nodig die bewijs achterlaten. Dat vond ik een interessante formulering, want het raakt precies het punt waar veel ondernemers nog niet bij stilstaan.
Wat doet sofagent precies?
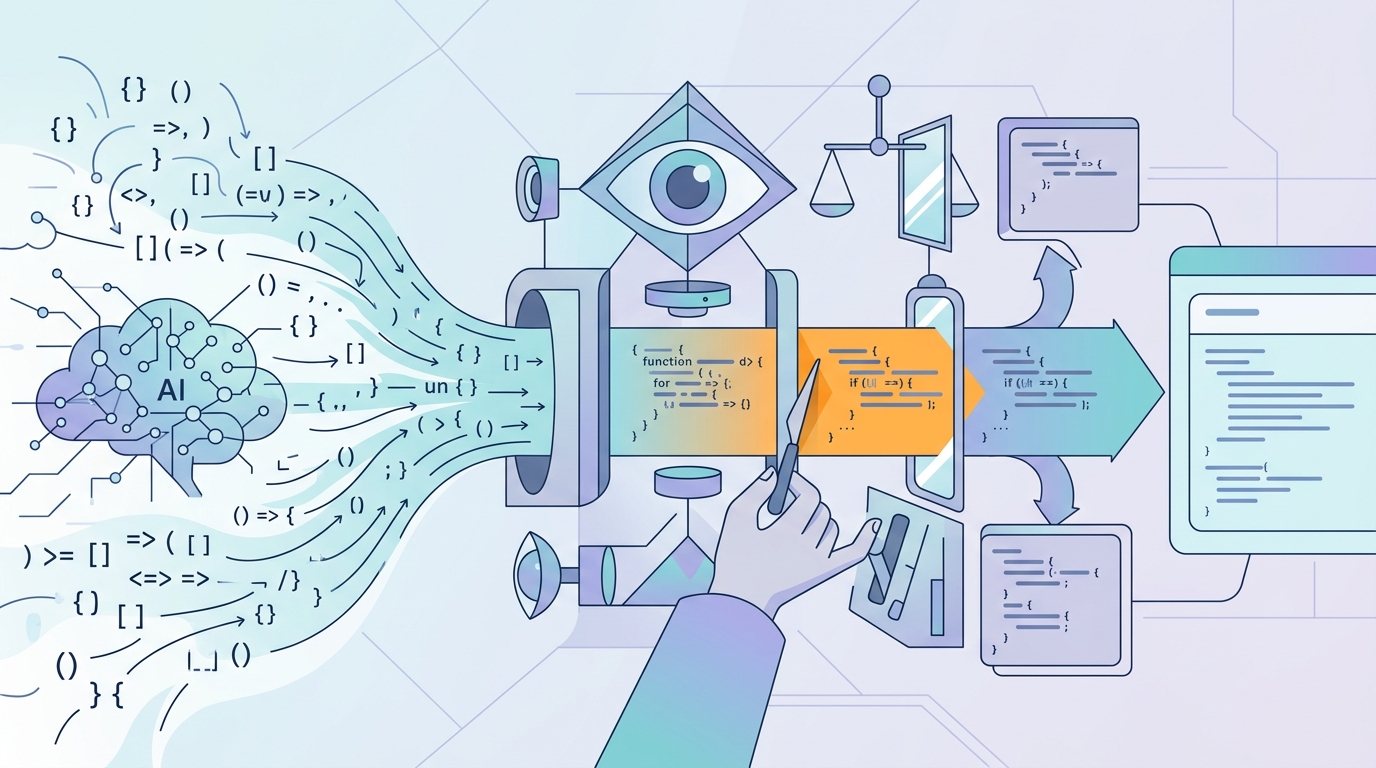
Sofagent is een opensourcetool (MIT-licentie) die zich tussen jouw AI-codeeragent en je codebase plaatst. Denk aan tools als Claude Code, Cursor of vergelijkbare omgevingen waarin een AI-agent zelfstandig code schrijft en bestanden aanpast.
Het idee werkt in twee fases:
- Bij binnenkomst: je legt je bedrijfsregels, workflows en grenzen vast in bestanden. Wat mag de agent wel aanpassen? Wat absoluut niet?
- Bij vertrek: elke wijziging die de agent maakt wordt automatisch gecontroleerd tegen die regels.
Ik vind de vergelijking die het project zelf maakt eigenlijk best treffend: het is als een functieprofiel schrijven bij het aannemen van een medewerker, en vervolgens een beoordelingsgesprek voeren na afloop van het werk. Alleen dan geautomatiseerd, voor een AI-agent.
Concreet biedt het 25 auditregels die onder meer controleren op:
- Gelekte wachtwoorden of API-sleutels in de code
- Wijzigingen buiten het afgesproken werkgebied
- Verdachte patronen die op een achterdeur kunnen wijzen
- Prompt-injectie (een techniek waarbij kwaadwillende instructies in de code worden verstopt)
- Rechtenescalatie — oftewel: probeert de agent meer te doen dan afgesproken?
Waarom dit ertoe doet voor ondernemers
Laat ik eerlijk zijn: als je een webshop runt of een maakbedrijf hebt, klinkt "audit-trail voor AI-codeeragenten" misschien ver van je bed. Maar de realiteit is dat steeds meer bedrijven — ook in het MKB — AI-agents inzetten voor softwareontwikkeling, of dat nu direct is of via hun IT-leverancier.
En daar zit een concreet risico. Uit recente berichtgeving blijkt dat de beveiligingsproblemen rondom AI-agents in 2026 fors toenemen. Check Point Research onthulde eerder dit jaar dat kwaadaardige configuratiebestanden in Claude Code tot remote code execution konden leiden. Trend Micro vond 492 MCP-servers die zonder enige authenticatie op het internet bereikbaar waren.
Kun je je voorstellen wat dat betekent als een AI-agent toegang heeft tot je productiedatabase of je klantgegevens?
Wat mij opvalt is dat de snelheid waarmee bedrijven AI-agents implementeren vaak hoger ligt dan de snelheid waarmee ze de controle en beveiliging regelen. Dat is geen theoretisch probleem — het is een patroon dat ik in meerdere analyses tegenkom.
De EU AI Act maakt controle niet optioneel
Er is nog een reden waarom dit onderwerp relevant is voor Nederlandse ondernemers. Vanaf augustus 2026 moeten AI-systemen die als "hoog risico" worden geclassificeerd onder de EU AI Act voldoen aan strenge eisen rondom transparantie, datakwaliteit, menselijk toezicht en documentatie.
Nu is een AI-codeeragent niet per definitie een hoog-risico-systeem. Maar als die agent code schrijft voor een systeem dat wél onder die classificatie valt — denk aan software voor kredietbeoordeling, HR-selectie of medische toepassingen — dan wordt die audit-trail ineens wettelijk relevant.
Een tool als sofagent lost dat niet volledig op, maar het principe erachter — leg je regels vast, controleer automatisch, bewaar bewijs — sluit wel aan bij wat de wetgever van je verwacht.
Wat kan het, en wat niet?
Ik wil hier eerlijk over zijn, want de beperkingen zijn minstens zo belangrijk als de mogelijkheden.
Wat het biedt
- Zero-config audit: je kunt met één commando (
npx -y -p @sofagent/audit sofagent-audit) een audit draaien op de laatste commit in een Git-repository. Geen installatie nodig. - Snapshots en rollback: bij elke audit wordt een snapshot gemaakt, zodat je terug kunt draaien als er iets misgaat.
- HMAC-keten: een cryptografische keten die achteraf bewijst dat niemand met de auditlog heeft geknoeid. Dat klinkt technisch, maar vergelijk het met een verzegelde envelop: als het zegel gebroken is, weet je dat er aan gezeten is.
- Breed inzetbaar: werkt als CLI-tool, plugin, MCP-server of via een dashboard.
Waar je rekening mee moet houden
- Het project is in alpha-fase (versie 1.5.5, uitgebracht op 1 oktober 2026). Dat betekent dat het actief in ontwikkeling is en nog niet productierijp voor kritieke systemen.
- Het is ontworpen voor één machine, één gebruiker. Multi-tenant ondersteuning — belangrijk als je in teamverband werkt — is nog niet beschikbaar.
- Standaard is het systeem niet "fail-closed": regels kunnen omzeild worden met een
--no-verifyvlag. Voor serieus gebruik moet je daar extra beveiliging omheen bouwen. - De community is nog klein: 52 sterren op GitHub, 9 forks.
Ik denk dat het eerlijk is om te zeggen: dit is geen kant-en-klare oplossing voor bedrijven, maar eerder een vroeg voorbeeld van een categorie tools die we de komende jaren vaker gaan zien.
Wat dit signaleert
Wat mij het meest aanspreekt aan sofagent is niet de tool zelf, maar het achterliggende principe: als je een AI-agent laat werken, moet die agent bewijs achterlaten van wat hij gedaan heeft, en moet dat bewijs controleerbaar zijn tegen regels die jij als ondernemer hebt vastgesteld.
Dat klinkt vanzelfsprekend, maar in de praktijk ontbreekt die controlelaag bij veel organisaties nog volledig. De agent schrijft code, de code wordt gedeployed, en niemand heeft precies gecontroleerd wat er veranderd is.
Stel dat je als ondernemer een IT-partij inschakelt die AI-agents gebruikt voor ontwikkeling. Welke garantie heb je dan dat die agent geen API-sleutels heeft gelekt, geen bestanden heeft aangepast die buiten scope vielen, of geen kwetsbaarheden heeft geïntroduceerd? Zonder een auditlaag is het antwoord: geen.
Voor mij is dit vooral een signaal dat de markt voor AI-governance-tooling groeit, en dat de vraag "wie controleert de AI?" niet langer alleen iets is voor techbedrijven. Het is een vraag die elke ondernemer zich mag stellen die — direct of indirect — afhankelijk is van AI-gegenereerde code.
80% van de AI-projecten haalt productie nooit.
Ik bouw de 20% — van prototype naar draaiend systeem, binnen weken.